 admin
Ngày 21/10/2026, hàng loạt website của cơ quan chính phủ, bệnh viện và tổ chức tại châu Âu đã phải tạm ngừng hoạt động do lo ngại hai lỗ hổng bảo mật PHP nghiêm trọng. Sự cố làm gián đoạn nhiều dịch vụ trực tuyến và cảnh báo nguy cơ tấn công mạng đối với các website sử dụng PHP trên toàn thế giới.
Tóm Tắt Bài Viết
1. Hàng loạt website châu Âu tạm ngừng hoạt động
Theo Reuters, nhiều cơ quan và tổ chức tại châu Âu đã chủ động đưa website về trạng thái ngoại tuyến nhằm phòng ngừa nguy cơ bị tin tặc khai thác thông qua các lỗ hổng trong PHP.
Sự việc ảnh hưởng đến nhiều quốc gia như Đức, Pháp, Bỉ, Hà Lan, Phần Lan và Cộng hòa Séc. Trong đó, một số website thuộc cơ quan chính phủ, bệnh viện, tổ chức công cộng và cảng Rotterdam tại Hà Lan đã tạm thời ngừng truy cập.
Tại Đức, nhà cung cấp dịch vụ CNTT liên bang ITZBund cũng tạm ngừng một số website. Các cơ quan tại Pháp và Phần Lan triển khai biện pháp tương tự để đảm bảo an toàn hệ thống.
Đáng chú ý, việc tạm ngừng hoạt động không đồng nghĩa với việc tất cả website đã bị tấn công. Đây chủ yếu là biện pháp phòng ngừa nhằm hạn chế nguy cơ bị xâm nhập, đánh cắp dữ liệu hoặc gián đoạn dịch vụ.
Sự cố cho thấy mức độ ảnh hưởng lớn khi một công nghệ nền tảng phổ biến xuất hiện lỗ hổng bảo mật nghiêm trọng.
2. Nguyên nhân đến từ hai lỗ hổng bảo mật PHP nghiêm trọng
Theo cảnh báo của CERT-EU và nhóm phát triển PHP, hai lỗ hổng được xác định gồm CVE-2026-109618 và CVE-2026-109619, đều được đánh giá ở mức nghiêm trọng với điểm CVSS 9,2/10.
Các lỗ hổng liên quan đến lỗi quản lý bộ nhớ trong PHP, có thể tạo điều kiện để tin tặc thực thi mã từ xa (Remote Code Execution – RCE) trên những hệ thống bị ảnh hưởng.
Nếu khai thác thành công, kẻ tấn công có thể chiếm quyền điều khiển máy chủ, truy cập dữ liệu nhạy cảm, chỉnh sửa nội dung website hoặc cài đặt mã độc.
PHP là ngôn ngữ lập trình phổ biến, được sử dụng trong nhiều nền tảng như WordPress, Joomla, Drupal và Magento. Vì vậy, những lỗ hổng này có khả năng ảnh hưởng đến số lượng lớn website trên toàn cầu.
Đặc biệt, ngay cả khi mã nguồn website và plugin đã được cập nhật, hệ thống vẫn có thể gặp rủi ro nếu máy chủ đang sử dụng phiên bản PHP chưa được vá lỗi.
3. Những website nào có nguy cơ bị ảnh hưởng?
Lỗ hổng bảo mật PHP không giới hạn tại châu Âu mà có thể ảnh hưởng đến các website tại Việt Nam và nhiều quốc gia khác.
Những hệ thống cần ưu tiên kiểm tra bao gồm website doanh nghiệp, website bán hàng, cổng thông tin điện tử, hệ thống thương mại điện tử và các ứng dụng chạy trên Hosting, Cloud VPS hoặc Server sử dụng PHP.
4. BKNS khuyến nghị khách hàng chủ động bảo mật website
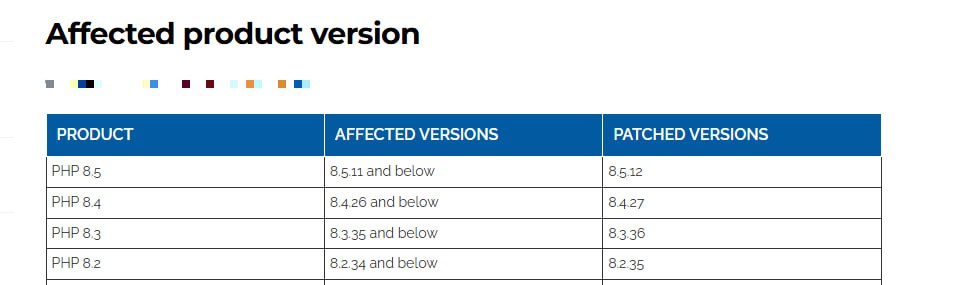
Sự cố hàng loạt website châu Âu tạm ngừng hoạt động là lời cảnh báo về tầm quan trọng của việc cập nhật phần mềm và bảo vệ hạ tầng website. Hiện tại PHP đang chỉ cung cấp bản vá chính thức cho PHP version từ 8.2 đến 8.5. Đối với các PHP version cũ hơn hiện tại php chưa phát hành bản vá update chính thức.
BKNS khuyến nghị khách hàng đang sử dụng Cloud VPS và Server chủ động kiểm tra phiên bản PHP, cập nhật bản vá bảo mật và rà soát cấu hình hệ thống php tối thiểu lên các version trong bảng sau.
Đối với các hệ thống tự quản trị, cần thực hiện sao lưu trước khi nâng cấp và kiểm tra hoạt động website sau khi cập nhật. Với dịch vụ có quản lý, khách hàng nên liên hệ nhà cung cấp để xác nhận trạng thái bản vá và phạm vi hỗ trợ. Dịch vụ Hosting BKNS đã chủ cập nhật các bản vá lỗi.
5. Biện pháp tạm thời khi chưa thể nâng cấp ngay
Dùng các biện pháp này để kéo dài thời gian an toàn trong lúc chuẩn bị nâng cấp, không phải để thay thế. Theo các nhà nghiên cứu, chỉ có bản vá mới là giải pháp giảm thiểu đầy đủ, còn các biện pháp còn lại chỉ mang tính một phần.
Biện pháp 1: Tắt session upload progress (nên làm đầu tiên)
Khuyến nghị an ninh của chính PHP là đặt session.upload_progress.enabled=0. Thêm vào php.ini hoặc cấu hình pool PHP-FPM:
session.upload_progress.enabled = 0
Với PHP-FPM, có thể đặt trong pool:
php_admin_flag[session.upload_progress.enabled] = off
Sau khi đổi cấu hình phải khởi động lại mọi worker. PHP xác nhận cách này chặn các đường tấn công liên quan đến session, nhưng không chặn mọi biến thể
Biện pháp 2: Điều chỉnh giới hạn bộ nhớ (chỉ trong một số trường hợp)
Các nhà nghiên cứu nêu đây là biện pháp giảm thiểu một phần: với PHP-FPM thì tắt upload progress và đặt memory_limit=-1, còn với mod_php thì đặt memory_limit=-1. Lý do là CVE-2026-109618 dựa vào việc ép PHP chạm giới hạn bộ nhớ, và trên mod_php, các form POST thông thường cũng có thể kích hoạt lỗi này.
Chủ động bảo mật website không chỉ giúp giảm thiểu nguy cơ tấn công mạng mà còn góp phần đảm bảo hoạt động kinh doanh trực tuyến an toàn, ổn định và liên tục.
Tìm hiểu thêm các giải pháp Hosting, Cloud VPS và bảo mật website tại BKNS.