 Thịnh Văn Hạnh
Có hồ sơ đề xuất cấp độ mới chỉ là bước khởi đầu: hệ thống thông tin của doanh nghiệp còn phải thực tế đáp ứng đầy đủ các yêu cầu bảo đảm an toàn thông tin cấp độ 2 về quản lý và kỹ thuật như đã cam kết trong phương án bảo vệ. Theo Nghị định 331/2026/NĐ-CP (ban hành ngày 19/8/2026), đây là các tiêu chuẩn bắt buộc tối thiểu, và cơ quan quản lý nhà nước sẽ thanh tra, hậu kiểm dựa trên chính phương án đã được phê duyệt.
* Lưu ý về thuật ngữ pháp lý: Nghị định 331/2026/NĐ-CP sử dụng thuật ngữ chính thức là “an ninh mạng”. Theo điều khoản chuyển tiếp của Nghị định, các tiêu chuẩn, quy chuẩn kỹ thuật viện dẫn thuật ngữ “an toàn thông tin mạng” hoặc “an toàn hệ thống thông tin” đều được hiểu tương đương với “an ninh mạng”. Do đó trong bài viết này, hai cụm từ này mang cùng một giá trị pháp lý.
📌 Tóm tắt nhanh các điểm cốt lõi:
- Khung yêu cầu cơ bản tối thiểu: Bao gồm 7 nhóm yêu cầu quản lý và 4 nhóm yêu cầu kỹ thuật (không bao gồm yêu cầu an ninh vật lý).
- 4 nhóm kỹ thuật trọng yếu: Bảo đảm an toàn mạng, an toàn máy chủ, an toàn ứng dụng và an toàn dữ liệu.
- Quy chế an ninh mạng nội bộ: Bắt buộc phải được người có thẩm quyền phê duyệt, ban hành trước khi hồ sơ đề xuất cấp độ được phê duyệt chính thức.
- Nguyên tắc dùng chung (Cấp 1, 2, 3): Phương án bảo vệ phải xem xét tận dụng dùng chung giải pháp, chia sẻ tài nguyên để tối ưu chi phí, tránh đầu tư trùng lặp thừa thãi.
- Thời hạn báo cáo sự cố nghiêm trọng: Phải gửi thông báo ban đầu trong vòng 24 giờ; nộp báo cáo nguyên nhân và phương án khắc phục trong vòng 72 giờ kể từ khi phát hiện.
Tóm Tắt Bài Viết
- 1. Hệ thống nào bắt buộc phải đáp ứng các yêu cầu Cấp độ 2?
- 2. Khung yêu cầu cơ bản về bảo đảm an ninh mạng Cấp độ 2
- 3. Checklist 7 nhóm yêu cầu về Quản lý
- 4. Checklist 4 nhóm yêu cầu về Kỹ thuật
- 5. Các yêu cầu xuyên suốt: Báo cáo sự cố, Đánh giá nội bộ & Dùng chung tài nguyên
- 6. Trình tự 6 bước triển khai chuẩn hóa cho doanh nghiệp
- 7. Bảng Checklist tự đánh giá nhanh cho doanh nghiệp
- 8. Giải pháp hỗ trợ trọn gói từ BKNS
- 9. Câu hỏi thường gặp (FAQ)
- 10. Lời kết
1. Hệ thống nào bắt buộc phải đáp ứng các yêu cầu Cấp độ 2?
Căn cứ Điều 2 Nghị định 331/2026/NĐ-CP, văn bản áp dụng trực tiếp đối với các hệ thống thông tin tại Việt Nam phục vụ hoạt động của cơ quan nhà nước và mọi hệ thống cung cấp dịch vụ trực tuyến phục vụ người dân, doanh nghiệp. Cụ thể theo Điều 12, hệ thống của bạn thuộc Cấp độ 2 khi thỏa mãn một trong các tiêu chí:
- Hệ thống nội bộ doanh nghiệp: Phục vụ hoạt động quản trị, có xử lý thông tin riêng, thông tin cá nhân của người sử dụng (nhân sự, kế toán, CRM, ERP…) nhưng không chứa bí mật nhà nước.
- Hệ thống cung cấp dịch vụ trực tuyến: Website bán hàng, ứng dụng di động xử lý thông tin cá nhân của dưới 100.000 chủ thể dữ liệu (dữ liệu cá nhân cơ bản) hoặc dưới 10.000 chủ thể dữ liệu (dữ liệu cá nhân nhạy cảm).
- Hạ tầng công nghệ thông tin: Toàn bộ hạ tầng mạng, máy chủ phục vụ hoạt động điều hành của một cơ quan, tổ chức, doanh nghiệp.
Bạn có thể đọc thêm: Hệ thống thông tin Cấp độ 2 là gì? Đối tượng bắt buộc phải xác định và bài viết 5 cấp độ an toàn thông tin là gì?.
2. Khung yêu cầu cơ bản về bảo đảm an ninh mạng Cấp độ 2
Theo Điều 30 Nghị định 331/2026, việc bảo đảm an toàn thông tin theo cấp độ phải bám sát Tiêu chuẩn quốc gia về An ninh mạng – Hệ thống thông tin – Yêu cầu cơ bản. Các yêu cầu này được chia thành 2 trụ cột chính gồm 11 nhóm nghiệp vụ:
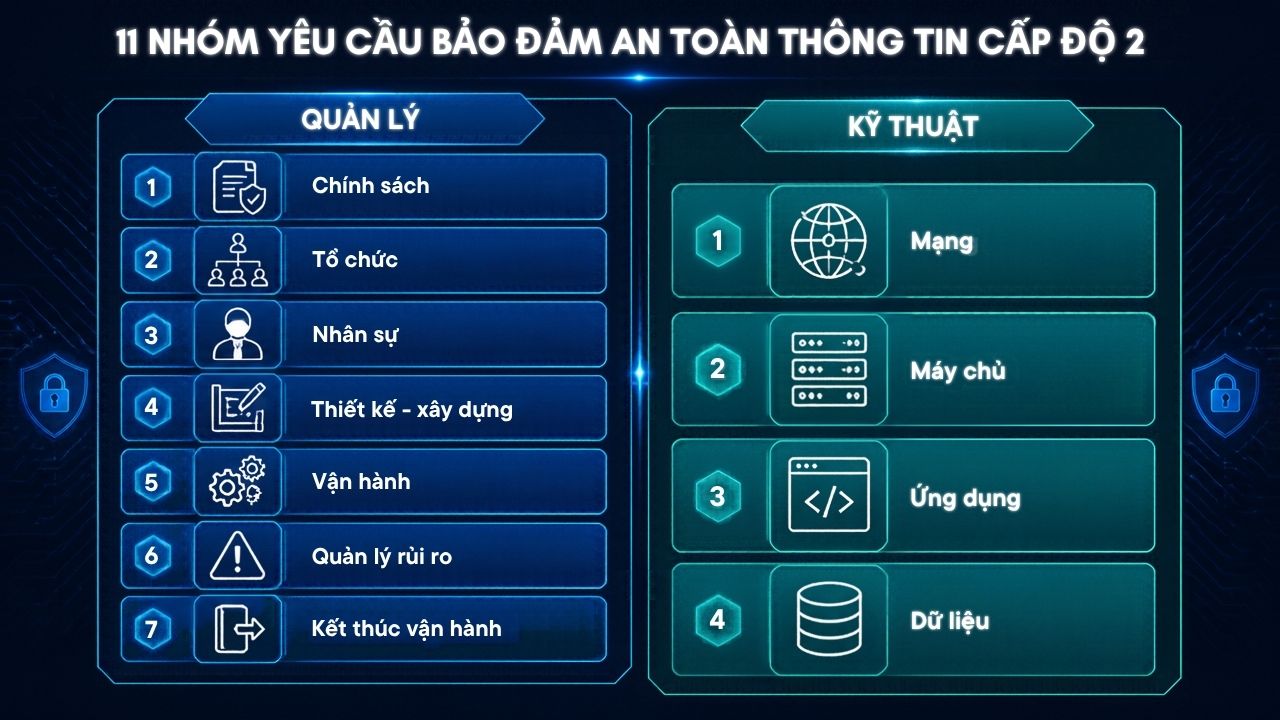
Các yêu cầu này bắt buộc phải được thể hiện chi tiết trong bản Thuyết minh phương án bảo đảm an ninh mạng thuộc bộ hồ sơ đề xuất. (Xem chi tiết: Hồ sơ đề xuất Cấp độ 2 gồm những tài liệu gì và checklist chuẩn bị).
3. Checklist 7 nhóm yêu cầu về Quản lý
Doanh nghiệp tự đối chiếu các yêu cầu quản lý theo bảng dưới đây. Cột “Cơ sở” ghi điều khoản cụ thể của Nghị định 331/2026; mục “Thực hành” là khuyến nghị kỹ thuật từ chuyên gia BKNS:
| Nội dung công việc cần thực hiện | Cơ sở pháp lý / Thực hành |
|---|---|
| Nhóm 1: Thiết lập chính sách an ninh mạng | |
| Xây dựng Quy chế bảo đảm an ninh mạng cho hệ thống, được cấp có thẩm quyền phê duyệt và ban hành trước khi hồ sơ đề xuất cấp độ được phê duyệt. | Điều 30 khoản 7 |
| Ban hành quy định về bảo đảm an ninh mạng trong toàn bộ vòng đời: thiết kế, xây dựng, quản lý, vận hành, nâng cấp và hủy bỏ hệ thống. | Điều 28 khoản 1 |
| Ban hành chính sách phân quyền tài khoản, độ phức tạp mật khẩu, quy định sử dụng thiết bị và quản lý dữ liệu nội bộ. | Khuyến nghị thực hành |
| Nhóm 2: Tổ chức bảo đảm an ninh mạng | |
| Bố trí bộ phận hoặc nhân sự chuyên trách an ninh mạng; nếu chưa có đơn vị độc lập thì chỉ định bộ phận công nghệ thông tin (IT) đảm nhiệm. | Điều 3, Điều 31 khoản 1 |
| Người đứng đầu tổ chức (chủ quản hệ thống) trực tiếp chỉ đạo và chịu trách nhiệm pháp lý cao nhất về an toàn hệ thống. | Điều 31 khoản 1 |
| Phân công rõ ràng đầu mối, trách nhiệm giữa chủ quản, đơn vị vận hành máy chủ và bộ phận kỹ thuật. | Khuyến nghị thực hành |
| Nhóm 3: Bảo đảm nguồn nhân lực | |
| Nhân sự làm nhiệm vụ an ninh mạng phải đáp ứng tiêu chuẩn chuyên môn, nghiệp vụ CNTT theo quy định. | Điều 32 khoản 3 |
| Định kỳ tổ chức đào tạo, tuyên truyền nâng cao nhận thức bảo mật và diễn tập ứng phó sự cố cho cán bộ nhân viên. | Điều 31 khoản 3 |
| Ký cam kết bảo mật thông tin với nhân sự; có quy trình thu hồi ngay quyền truy cập tài nguyên khi nhân sự nghỉ việc hoặc chuyển vị trí. | Khuyến nghị thực hành |
| Nhóm 4: Quản lý thiết kế, xây dựng hệ thống | |
| Lập hồ sơ thiết kế khớp với hiện trạng thực tế: mô hình logic, mô hình vật lý, danh mục thiết bị, danh mục ứng dụng, phân vùng mạng và dải IP. | Điều 22 khoản 3 |
| Đánh giá điều kiện an ninh mạng trước khi chính thức đưa vào vận hành (chính sách, nhân sự, biện pháp kỹ thuật, khả năng giám sát). | Điều 28 khoản 3 |
| Hệ thống xây mới, nâng cấp, mở rộng phải hoàn thành triển khai đầy đủ các biện pháp bảo vệ trước khi nghiệm thu. | Điều 30 khoản 6 |
| Nhóm 5: Quản lý vận hành hệ thống | |
| Vận hành hệ thống bám sát đúng phương án bảo đảm an ninh mạng đã được phê duyệt. | Điều 33 khoản 1 |
| Định kỳ đánh giá hiệu quả biện pháp bảo vệ, báo cáo chủ quản để điều chỉnh kịp thời khi công nghệ hoặc quy mô thay đổi. | Điều 33 khoản 3 |
| Kịp thời khắc phục các điểm yếu, lỗ hổng bảo mật phát hiện trong quá trình vận hành; có quy trình quản lý thay đổi và lưu log nhật ký hệ thống. | Điều 33 khoản 4 |
| Nhóm 6: Phương án quản lý rủi ro an ninh mạng | |
| Thực hiện đánh giá rủi ro khi xác định cấp độ lần đầu; hoặc khi thay đổi chức năng, mở rộng phạm vi, kết nối tích hợp với hệ thống khác. | Điều 10 khoản 2 |
| Nội dung đánh giá rủi ro tối thiểu gồm: tài sản trọng yếu, phân loại dữ liệu, mối đe dọa tiềm ẩn, khả năng xảy ra sự cố và phương án giảm thiểu rủi ro. | Điều 10 khoản 3 |
| Đóng tập và lưu giữ hồ sơ đánh giá rủi ro để xuất trình khi cơ quan chức năng tiến hành thanh tra. | Điều 10 khoản 6 |
| Nhóm 7: Kết thúc vận hành, thanh lý, hủy bỏ hệ thống | |
| Có phương án bằng văn bản về việc kết thúc vận hành, thanh lý hoặc hủy bỏ hệ thống thông tin. | Điều 29 khoản 2, Điều 30 khoản 3 |
| Thực hiện thu hồi tài khoản quản trị, xóa trắng hoặc bàn giao dữ liệu an toàn khi dừng dịch vụ hoặc chấm dứt hợp đồng thuê máy chủ. | Khuyến nghị thực hành |
4. Checklist 4 nhóm yêu cầu về Kỹ thuật
Trụ cột kỹ thuật Cấp độ 2 tập trung vào mô hình phòng thủ 4 lớp khép kín: Mạng → Máy chủ → Ứng dụng → Dữ liệu:
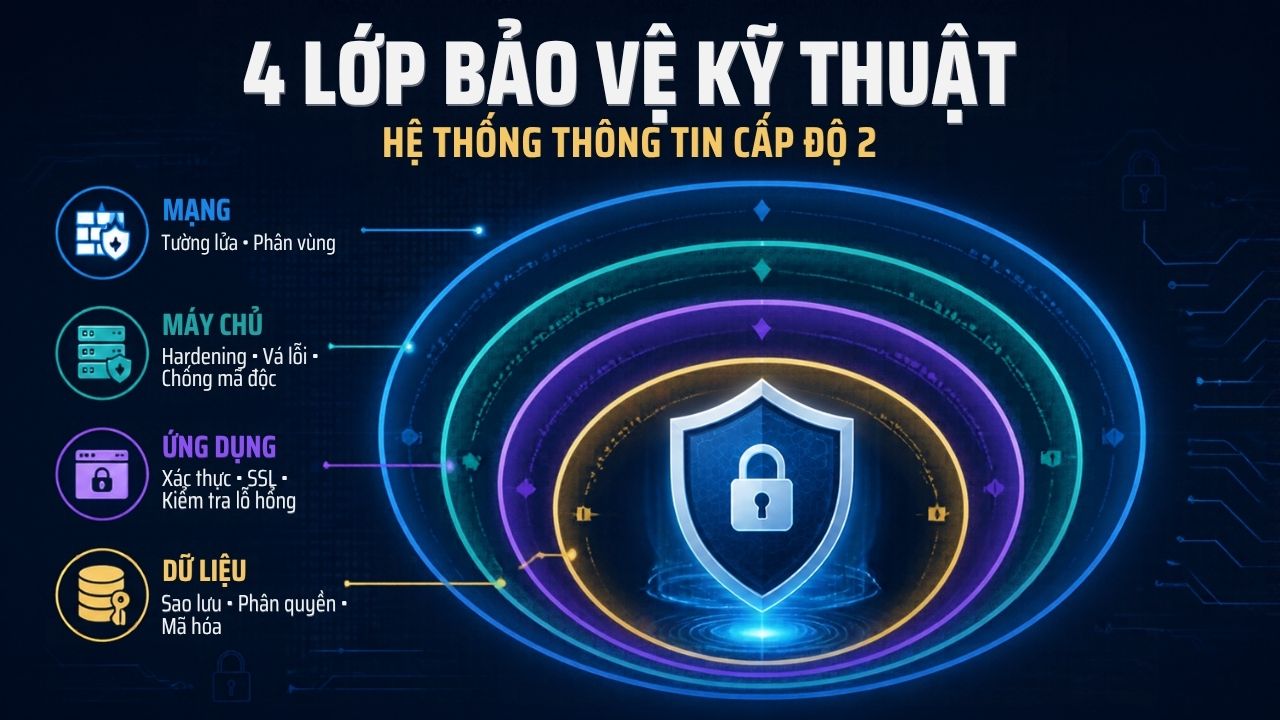
| Yêu cầu kỹ thuật triển khai | Cơ sở quy định / Thực hành |
|---|---|
| Lớp 1: Bảo đảm an toàn mạng | |
| Thiết lập hệ thống tường lửa (Firewall), kiểm soát chặt chẽ lưu lượng truy cập vào/ra hệ thống. | Điều 30 khoản 4 |
| Phân chia các vùng mạng độc lập (vùng công khai Public, vùng nội bộ DMZ, vùng quản trị), có bảng quy hoạch IP rõ ràng. | Điều 22 khoản 3 |
| Giám sát lưu lượng mạng, cảnh báo dấu hiệu bất thường; thực hiện quản trị hệ thống từ xa qua kênh truyền bảo mật (SSH, VPN mã hóa). | Điều 29 khoản 2 |
| Lớp 2: Bảo đảm an toàn máy chủ | |
| Thực hiện cấu hình tăng cường bảo mật (Hardening): đóng các cổng dịch vụ không dùng, đổi cổng mặc định, vô hiệu hóa tài khoản root/admin mặc định. | Điều 27 khoản 2 |
| Định kỳ cập nhật bản vá hệ điều hành, vá lỗ hổng phần mềm máy chủ đã được công bố. | Điều 27 khoản 3 |
| Cài đặt phần mềm phòng chống mã độc chuyên dụng; phân quyền quản trị tối thiểu (Least Privilege); cấu hình ghi log tập trung. | Khuyến nghị thực hành |
| Lớp 3: Bảo đảm an toàn ứng dụng | |
| Thực hiện rà quét lỗ hổng ứng dụng (Web/App), kiểm thử xâm nhập (Pentest) trước khi golive và định kỳ hàng năm. | Điều 27 khoản 3, 4 |
| Đánh giá an toàn mã nguồn (Source code review) đối với các phần mềm tự phát triển nội bộ. | Điều 27 khoản 3 |
| Bắt buộc mã hóa toàn bộ kênh truyền dữ liệu website/ứng dụng bằng chứng chỉ SSL/TLS; cơ chế xác thực người dùng an toàn. | Khuyến nghị thực hành |
| Lớp 4: Bảo đảm an toàn dữ liệu | |
| Triển khai cơ chế lưu trữ và sao lưu backup dữ liệu tự động định kỳ hàng ngày, tách biệt vật lý với máy chủ chính. | Điều 28 khoản 1 |
| Kiểm soát truy cập trực tiếp vào Database; tăng cường bảo mật tài khoản quản trị cơ sở dữ liệu. | Điều 27 khoản 2 |
| Mã hóa dữ liệu cá nhân nhạy cảm (mật khẩu, thông tin ngân hàng); định kỳ thử nghiệm khôi phục dữ liệu từ bản backup. | Khuyến nghị thực hành |
5. Các yêu cầu xuyên suốt: Báo cáo sự cố, Đánh giá nội bộ & Dùng chung tài nguyên
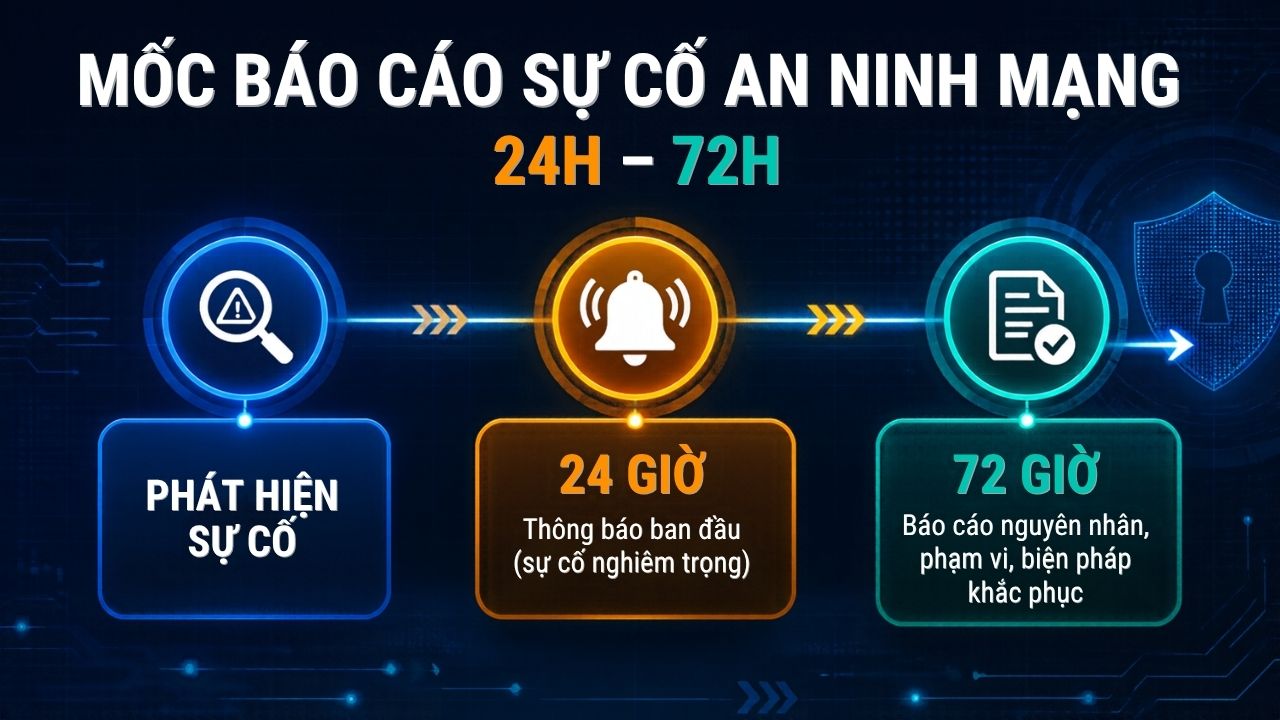
- Thời hạn báo cáo sự cố an ninh mạng (Điều 31): Khi xảy ra sự cố nghiêm trọng, chủ quản hệ thống phải gửi thông báo ban đầu trong vòng 24 giờ cho cơ quan chuyên trách của Bộ Công an, và hoàn tất báo cáo chi tiết về nguyên nhân, phạm vi ảnh hưởng cùng biện pháp khắc phục trong vòng 72 giờ kể từ thời điểm phát hiện.
- Độc lập trong tự đánh giá nội bộ (Điều 31): Chủ quản hệ thống được quyền tự kiểm tra, đánh giá an toàn thông tin định kỳ. Tuy nhiên, quy định bắt buộc bộ phận thực hiện đánh giá phải độc lập với bộ phận trực tiếp vận hành hệ thống nhằm đảm bảo tính khách quan.
- Chính sách dùng chung giải pháp để tối ưu chi phí (Điều 30 khoản 5): Đối với Cấp độ 1, 2 và 3, Nghị định khuyến khích các tổ chức xem xét dùng chung giải pháp bảo vệ an ninh mạng và chia sẻ tài nguyên hạ tầng giữa các hệ thống thành viên. Doanh nghiệp sở hữu nhiều website hoặc chi nhánh nên thiết kế hạ tầng máy chủ tập trung để tránh lãng phí ngân sách.
- Hạn chót tuân thủ theo điều khoản chuyển tiếp (Điều 39): Các hệ thống đang trong quá trình đầu tư xây dựng trước ngày 01/7/2026 có thời hạn tối đa 12 tháng kể từ ngày Luật An ninh mạng có hiệu lực để bảo đảm đáp ứng đầy đủ các tiêu chuẩn kỹ thuật Cấp độ 2.
6. Trình tự 6 bước triển khai chuẩn hóa cho doanh nghiệp
Để đáp ứng các yêu cầu trên một cách bài bản mà không làm gián đoạn hoạt động kinh doanh, doanh nghiệp nên bám sát lộ trình sau:
- Xác định chính xác phạm vi hệ thống, phân loại dữ liệu và thực hiện đánh giá rủi ro ban đầu.
- Xây dựng bộ hồ sơ đề xuất cấp độ, thuyết minh chi tiết phương án đáp ứng từng tiêu chí quản lý và kỹ thuật.
- Ban hành Quy chế bảo đảm an ninh mạng nội bộ trước thời điểm hồ sơ được phê duyệt.
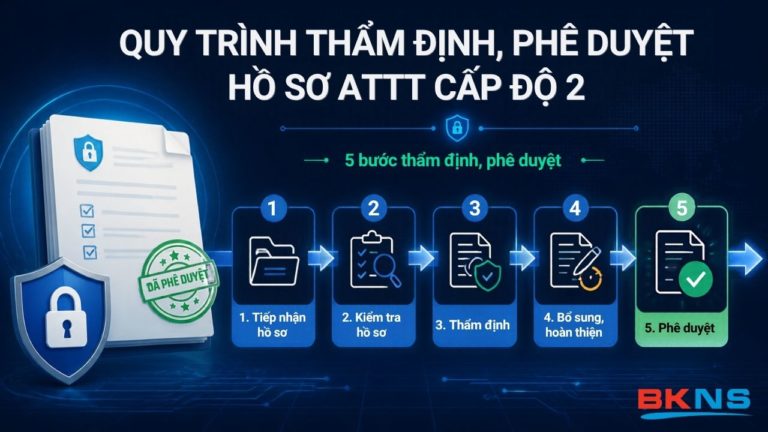
- Thực hiện quy trình thẩm định và ban hành Quyết định phê duyệt cấp độ (xem chi tiết: Quy trình thẩm định và phê duyệt hồ sơ an toàn thông tin Cấp độ 2).
- Triển khai cấu hình giải pháp bảo vệ thực tế trên máy chủ, mạng, ứng dụng và cơ sở dữ liệu.
- Duy trì rà quét lỗ hổng định kỳ, diễn tập ứng phó sự cố và cập nhật hồ sơ khi hệ thống có mở rộng.
7. Bảng Checklist tự đánh giá nhanh cho doanh nghiệp
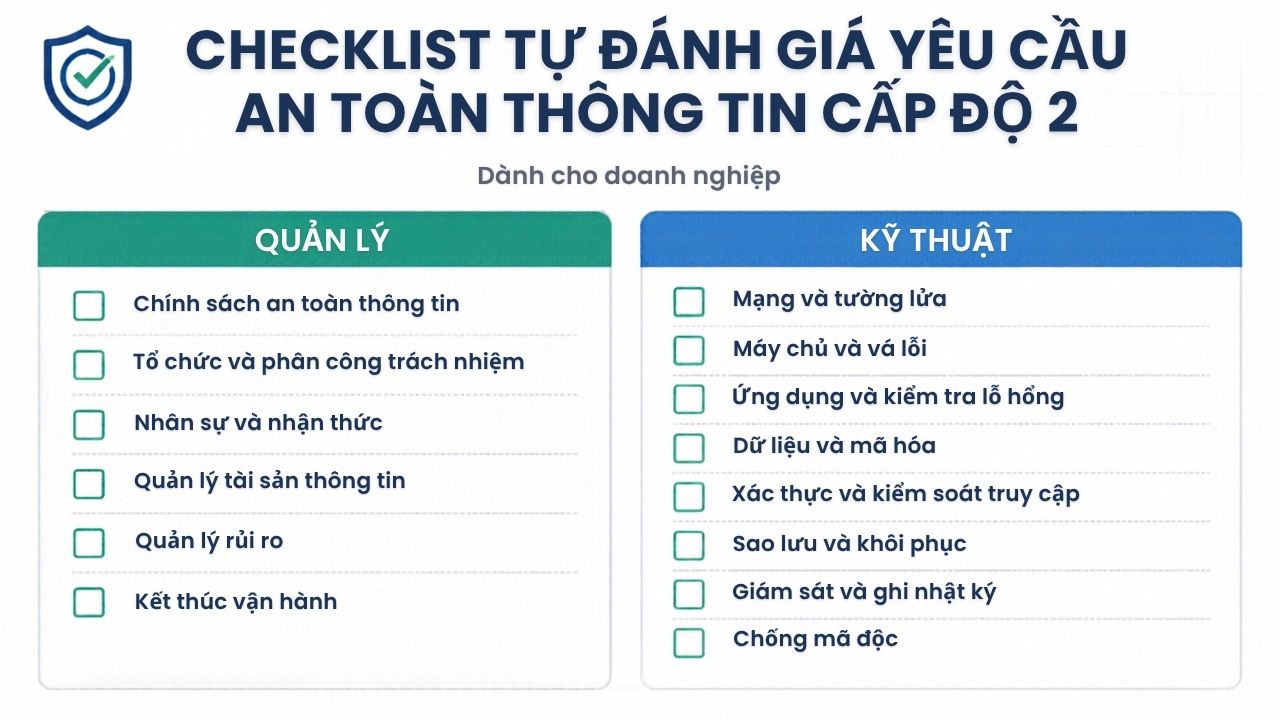
| Hạng mục Quản lý (Đánh giá Đạt/Chưa đạt) | Hạng mục Kỹ thuật (Đánh giá Đạt/Chưa đạt) |
|---|---|
| ✔ Đã ban hành Quy chế an ninh mạng nội bộ?
✔ Đã chỉ định bộ phận/nhân sự phụ trách an ninh thông tin? ✔ Đã phổ biến nhận thức an toàn thông tin cho nhân viên? ✔ Tài liệu thiết kế (sơ đồ mạng, IP, máy chủ) khớp thực tế? ✔ Đã có hồ sơ báo cáo đánh giá rủi ro hệ thống? ✔ Có phương án bằng văn bản khi thanh lý, kết thúc vận hành? |
✔ Có tường lửa và phân chia vùng mạng rõ ràng?
✔ Máy chủ được hardening bảo mật, cập nhật bản vá? ✔ Cài đặt phần mềm phòng chống mã độc chuyên dụng? ✔ Website/Ứng dụng có chứng chỉ SSL và phân quyền chặt chẽ? ✔ Đã thực hiện rà quét lỗ hổng ứng dụng định kỳ? ✔ Cơ chế backup dữ liệu tự động, tách biệt máy chủ chính? ✔ Nắm rõ quy trình báo cáo sự cố trong 24h và 72h? |
8. Giải pháp hỗ trợ trọn gói từ BKNS
Nếu doanh nghiệp của bạn đang gặp khó khăn trong việc xây dựng phương án kỹ thuật hoặc chưa có đội ngũ chuyên trách để soạn thảo quy chế, Dịch vụ thiết kế hồ sơ an toàn thông tin cấp độ 2 của BKNS sẽ đồng hành cùng bạn:
- Gói thiết kế hồ sơ cấp độ 2 (Bước 1 & Bước 2): Chi phí từ 12.000.000đ cho 01 hệ thống. BKNS đảm nhiệm 100% việc khảo sát hiện trạng, đánh giá rủi ro, thiết kế phương án kỹ thuật và soạn thảo trọn bộ hồ sơ, quy chế để doanh nghiệp ký phê duyệt.
- Hạ tầng sẵn sàng đáp ứng checklist: Là nhà cung cấp hạ tầng Internet hàng đầu với hơn 15 năm kinh nghiệm, BKNS cung cấp hệ sinh thái hoàn chỉnh giúp hệ thống đạt chuẩn ngay lập tức: thuê máy chủ riêng, thuê chỗ đặt máy chủ chuẩn Tier 3, quản trị máy chủ trọn gói, giải pháp sao lưu dữ liệu đám mây và chứng chỉ số SSL.
* Xem chi tiết giải trình dịch vụ: Hồ sơ an toàn thông tin cấp độ 2 tại BKNS – Trọn gói, thiết kế từ 12 triệu.
9. Câu hỏi thường gặp (FAQ)
Yêu cầu bảo đảm an toàn thông tin Cấp độ 2 gồm những nhóm nào?
Gồm 7 nhóm yêu cầu quản lý (chính sách, tổ chức, nhân sự, quản lý thiết kế/xây dựng, vận hành, quản lý rủi ro, kết thúc vận hành) và 4 nhóm yêu cầu kỹ thuật (an toàn mạng, máy chủ, ứng dụng, dữ liệu). Khung yêu cầu này không bao gồm an ninh vật lý.
Quy chế bảo đảm an ninh mạng nội bộ phải ban hành vào thời điểm nào?
Căn cứ Điều 30 khoản 7, Quy chế an ninh mạng nội bộ bắt buộc phải được người có thẩm quyền phê duyệt và ban hành trước thời điểm hồ sơ đề xuất cấp độ được phê duyệt chính thức.
Khi hệ thống gặp sự cố an ninh nghiêm trọng thì phải báo cáo cơ quan nào trong bao lâu?
Chủ quản hệ thống phải gửi thông báo ban đầu cho cơ quan chuyên trách của Bộ Công an trong vòng 24 giờ, và nộp báo cáo đầy đủ về nguyên nhân, phạm vi ảnh hưởng cùng phương án khắc phục trong vòng 72 giờ kể từ khi phát hiện sự cố.
Có bắt buộc phải đầu tư mua sắm thiết bị bảo mật riêng cho từng hệ thống không?
Không. Nghị định 331/2026 khuyến khích các hệ thống Cấp độ 1, 2, 3 dùng chung giải pháp bảo vệ và chia sẻ hạ tầng dùng chung nhằm tối ưu hóa chi phí và hiệu năng vận hành.
10. Lời kết
Tuân thủ đầy đủ 11 nhóm yêu cầu an toàn thông tin Cấp độ 2 không chỉ là trách nhiệm pháp lý bắt buộc theo Nghị định 331/2026/NĐ-CP để tránh mức phạt hành chính 20 – 30 triệu đồng, mà còn là nền tảng sống còn bảo vệ tài sản số và dữ liệu khách hàng của doanh nghiệp.
Hãy chủ động rà soát hệ thống của bạn ngay hôm nay theo checklist trên và liên hệ với BKNS để được tư vấn phương án tối ưu nhất!
📞 Hotline 24/7: 1900 63 68 09 | Tư vấn miễn cước: 1800 646 884 | ✉️ Email: info@bkns.vn